Как будет работать билет
QR — это способ передать строку, а не самостоятельная защита. Если закодировать номер участника и считать любой такой номер действительным, билет легко подобрать. Если после сканирования менять только цвет экрана, второй телефон не узнает о первом проходе. Решение хранится на сервере: непредсказуемый код, состояние билета и атомарная запись использования.
Один участник получает один билет на мероприятие. Повторная команда возвращает тот же код.
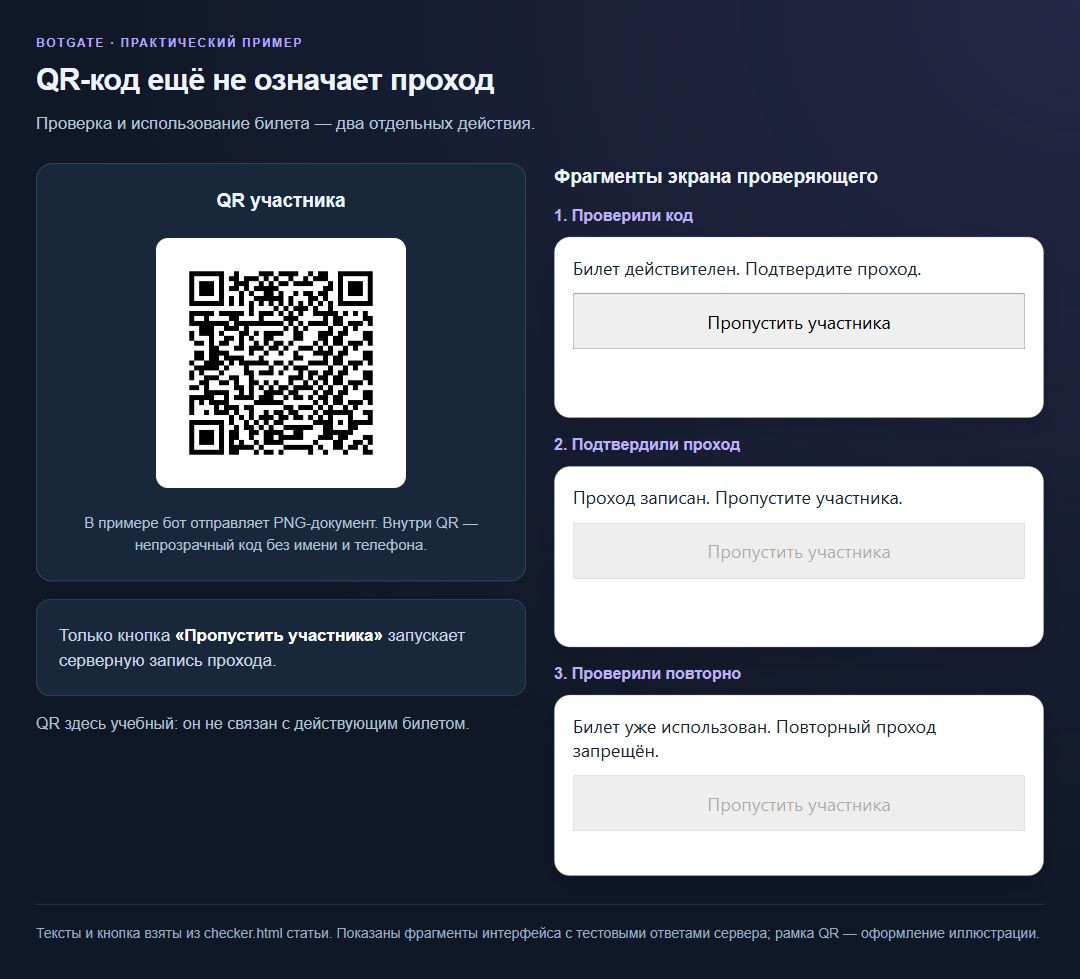
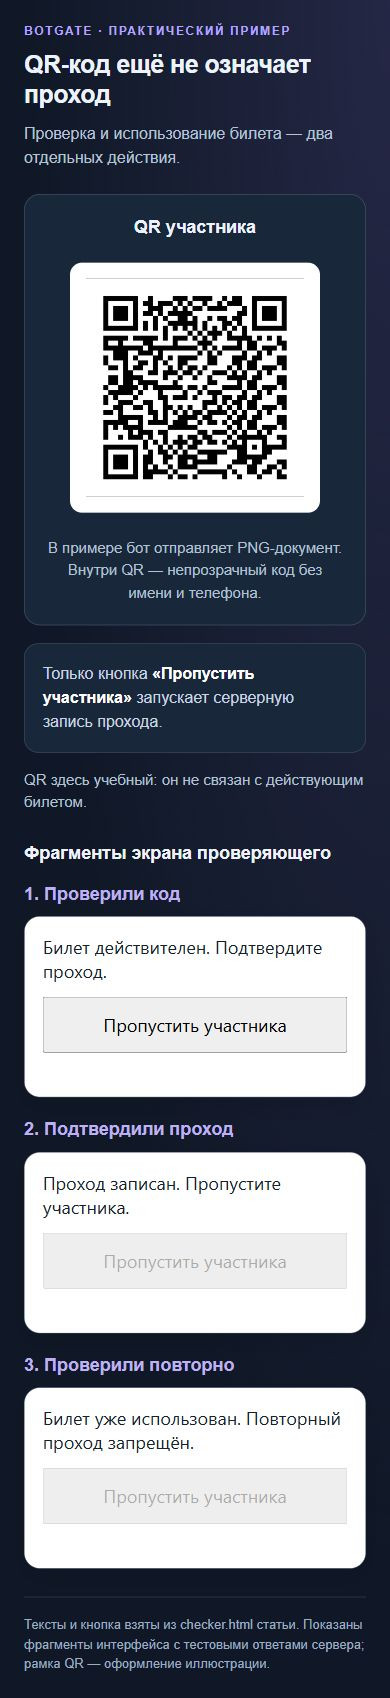
Сканирование показывает состояние, но не расходует билет. Для прохода сотрудник отдельно нажимает «Пропустить участника».
Сервер при каждом запросе проверяет актуальные права сотрудника и мероприятие.
Успешный проход записывается вместе со временем и Telegram ID проверяющего. Следующий запрос увидит использованный билет.
В примере регистрация бесплатная и без лимита мест: Telegram ID достаточно, чтобы зарегистрировать участника. Для платного события выдавайте билет после подтверждённой оплаты; для ограниченной вместимости добавьте резерв и проверку остатка мест в ту же транзакцию регистрации. Эти условия нельзя заменить наличием QR-картинки.
Подготовим проект и данные
Пример рассчитан на один бот и одну базу SQLite на локальном диске сервера, PHP 8.3+ с расширениями PDO SQLite и cURL. Публичный корень сайта — только папка public/; остальные PHP-файлы, база и Composer-зависимости находятся уровнем выше. Для нескольких ботов добавьте идентификатор бота во все ключи уникальности. Не размещайте SQLite на общей сетевой папке нескольких серверов.
Дополнительно понадобится GD для PNG и библиотека endroid/qr-code. Пример использует API ветки 6; ограничение версии в установке сохраняет показанные конструкторы. Бот уже создан в BotFather, сайт доступен по HTTPS. Для проверяющих настройте кнопку меню этого бота на https://example.com/checker.html: она должна открывать страницу именно как Mini App, иначе подписанных данных пользователя не будет.
composer require endroid/qr-code:^6.0
BOT_TOKEN=TOKEN_FROM_BOTFATHER
BOT_DB_PATH=/srv/tickets/private/bot.sqlite
WEBHOOK_SECRET=RANDOM_SECRET_FROM_PASSWORD_MANAGER
WEBHOOK_URL=https://example.com/webhook.php
TICKET_KEY=SEPARATE_RANDOM_KEY_AT_LEAST_32_CHARACTERS
Это настоящие переменные окружения процесса: настройте их и для PHP-FPM, и для CLI. Обычный PHP не читает .env автоматически. Создайте закрытую папку private/, дайте пользователю приложения право записи в неё и запретите доступ из веба. Токен и секрет webhook не должны попадать в браузер, репозиторий или логи. В примерах ниже все команды выполняются из корня отдельного учебного приложения.
TICKET_KEY — отдельный случайный секрет, стабильный на всё время жизни билетов. Он позволяет повторно сформировать код по ID билета, не храня сам код в таблице. В базе остаётся SHA-256 полного кода. Смена ключа без процедуры перевыпуска сделает повторно выданные изображения несовместимыми со старыми хешами; не генерируйте ключ при каждом запуске.
CREATE TABLE events (
    id INTEGER PRIMARY KEY, title TEXT NOT NULL, active INTEGER NOT NULL DEFAULT 1
);
CREATE TABLE checkers (
    event_id INTEGER NOT NULL REFERENCES events(id), user_id INTEGER NOT NULL,
    active INTEGER NOT NULL DEFAULT 1, PRIMARY KEY(event_id, user_id)
);
CREATE TABLE tickets (
    id TEXT PRIMARY KEY, event_id INTEGER NOT NULL REFERENCES events(id),
    user_id INTEGER NOT NULL, token_hash TEXT NOT NULL UNIQUE,
    created_at INTEGER NOT NULL, used_at INTEGER, used_by INTEGER,
    cancelled INTEGER NOT NULL DEFAULT 0, UNIQUE(event_id, user_id)
);
CREATE TABLE updates (id INTEGER PRIMARY KEY);
INSERT INTO events(id, title) VALUES (1, 'Встреча разработчиков');
<?php
declare(strict_types=1);

function setting(string $name): string
{
    $value = getenv($name);
    if ($value === false || $value === '') {
        throw new RuntimeException('Missing setting: '.$name);
    }
    return $value;
}

function database(): PDO
{
    $path = setting('BOT_DB_PATH');
    if (!is_file($path)) {
        throw new RuntimeException('Run init.php first');
    }
    $db = new PDO('sqlite:'.$path, options: [PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION]);
    $db->exec('PRAGMA foreign_keys=ON');
    $db->exec('PRAGMA busy_timeout=3000');
    return $db;
}

/** @param list<int|string|null> $values */
function sql(PDO $db, string $query, array $values = []): PDOStatement
{
    $statement = $db->prepare($query);
    $statement->execute($values);
    return $statement;
}

/** @return array<string, int|string|null>|null */
function row(PDOStatement $statement): ?array
{
    $result = $statement->fetch(PDO::FETCH_ASSOC);
    if ($result === false) {
        return null;
    }
    if (!is_array($result)) {
        throw new RuntimeException('Invalid database row');
    }
    foreach ($result as $key => $value) {
        if (!is_string($key) || !(is_int($value) || is_string($value) || $value === null)) {
            throw new RuntimeException('Invalid database field');
        }
    }
    return $result;
}

/**
 * @template T
 * @param callable(): T $action
 * @return T
 */
function atomic(PDO $db, callable $action): mixed
{
    $db->exec('BEGIN IMMEDIATE');
    try {
        $result = $action();
        $db->exec('COMMIT');
        return $result;
    } catch (Throwable $e) {
        $db->exec('ROLLBACK');
        throw $e;
    }
}

/** @return array<string, mixed> */
function jsonBody(): array
{
    $raw = file_get_contents('php://input', length: 65537);
    if ($raw === false || strlen($raw) > 65536) {
        throw new InvalidArgumentException('Request too large');
    }
    $data = json_decode($raw, true, 32, JSON_THROW_ON_ERROR);
    if (!is_array($data) || array_is_list($data)) {
        throw new InvalidArgumentException('Expected JSON object');
    }
    $result = [];
    foreach ($data as $key => $value) {
        if (!is_string($key)) {
            throw new InvalidArgumentException('Invalid JSON key');
        }
        $result[$key] = $value;
    }
    return $result;
}

/** @param array<string, mixed> $data */
function reply(array $data, int $status = 200): never
{
    http_response_code($status);
    header('Content-Type: application/json; charset=utf-8');
    header('Cache-Control: no-store');
    echo json_encode($data, JSON_THROW_ON_ERROR | JSON_UNESCAPED_UNICODE);
    exit;
}
<?php
declare(strict_types=1);
require __DIR__.'/common.php';
if (PHP_SAPI !== 'cli') {
    exit(1);
}
$path = setting('BOT_DB_PATH');
if (file_exists($path)) {
    throw new RuntimeException('Database already exists');
}
$schema = file_get_contents(__DIR__.'/schema.sql');
if ($schema === false) {
    throw new RuntimeException('Missing schema.sql');
}
$db = new PDO('sqlite:'.$path, options: [PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION]);
$db->exec('PRAGMA foreign_keys=ON');
$db->exec($schema);
echo "Database created\n";
php init.php
Ожидаемый ответ — Database created. Повторный запуск специально останавливается, чтобы не пересоздать рабочие таблицы. Время хранится в Unix timestamp; его отображение на телефоне не влияет на сравнение состояния.
Зарегистрируем участника и сформируем QR
Вынесем правила билета в tickets.php. BEGIN IMMEDIATE сериализует короткие операции записи SQLite: параллельные команды одного пользователя не создадут две регистрации, а параллельные подтверждения не увидят билет свободным одновременно. Сетевых запросов внутри транзакции нет.
<?php
declare(strict_types=1);

function ticketToken(string $id, string $key): string
{
    if (strlen($key) < 32) {
        throw new RuntimeException('TICKET_KEY must contain at least 32 characters');
    }
    return $id.'.'.hash_hmac('sha256', $id, $key);
}

function registerTicket(PDO $db, int $event, int $user, string $key, int $now): string
{
    return atomic($db, function () use ($db, $event, $user, $key, $now): string {
        $exists = row(sql($db, 'SELECT active FROM events WHERE id=?', [$event]));
        if ($exists === null || (int) $exists['active'] !== 1) {
            throw new DomainException('Регистрация закрыта');
        }
        $ticket = row(sql($db, 'SELECT id FROM tickets WHERE event_id=? AND user_id=?', [$event, $user]));
        if ($ticket !== null) {
            return ticketToken((string) $ticket['id'], $key);
        }
        $id = bin2hex(random_bytes(16));
        $token = ticketToken($id, $key);
        sql($db, 'INSERT INTO tickets(id,event_id,user_id,token_hash,created_at) VALUES(?,?,?,?,?)',
            [$id, $event, $user, hash('sha256', $token), $now]);
        return $token;
    });
}

/** @return array{status: string, ticket?: string, used_at?: int} */
function checkTicket(PDO $db, int $event, int $checker, string $token, bool $consume, int $now): array
{
    return atomic($db, function () use ($db, $event, $checker, $token, $consume, $now): array {
        $role = row(sql($db, 'SELECT 1 AS allowed FROM checkers c JOIN events e ON e.id=c.event_id
            WHERE c.event_id=? AND c.user_id=? AND c.active=1 AND e.active=1', [$event, $checker]));
        if ($role === null) {
            throw new DomainException('Нет доступа к проверке этого мероприятия');
        }
        if (!preg_match('/^[a-f0-9]{32}\.[a-f0-9]{64}$/D', $token)) {
            return ['status' => 'invalid'];
        }
        $ticket = row(sql($db, 'SELECT * FROM tickets WHERE token_hash=? AND event_id=?',
            [hash('sha256', $token), $event]));
        if ($ticket === null || (int) $ticket['cancelled'] === 1) {
            return ['status' => 'invalid'];
        }
        if ($ticket['used_at'] !== null) {
            return ['status' => 'used', 'ticket' => (string) $ticket['id'], 'used_at' => (int) $ticket['used_at']];
        }
        if (!$consume) {
            return ['status' => 'ready', 'ticket' => (string) $ticket['id']];
        }
        sql($db, 'UPDATE tickets SET used_at=?,used_by=? WHERE id=? AND used_at IS NULL AND cancelled=0',
            [$now, $checker, (string) $ticket['id']]);
        return ['status' => 'accepted', 'ticket' => (string) $ticket['id'], 'used_at' => $now];
    });
}
Код состоит из случайного ID и HMAC. В нём нет имени, телефона или номера заказа. Читатель QR узнает только непрозрачную строку; доступ к серверной проверке по-прежнему требует роли сотрудника. Не вставляйте код в публичный URL, метрики или журнал запросов.
<?php
declare(strict_types=1);

/**
 * @param array<string, mixed> $params
 * @return array{state: string, result?: mixed, code?: int, retry_after?: int}
 */
function telegram(string $method, array $params, bool $multipart = false): array
{
    $curl = curl_init('https://api.telegram.org/bot'.setting('BOT_TOKEN').'/'.$method);
    curl_setopt_array($curl, [
        CURLOPT_POST => true, CURLOPT_RETURNTRANSFER => true,
        CURLOPT_CONNECTTIMEOUT => 3, CURLOPT_TIMEOUT => 8,
        CURLOPT_POSTFIELDS => $multipart ? $params : json_encode($params, JSON_THROW_ON_ERROR),
        CURLOPT_HTTPHEADER => $multipart ? [] : ['Content-Type: application/json'],
    ]);
    $raw = curl_exec($curl);
    $status = (int) curl_getinfo($curl, CURLINFO_RESPONSE_CODE);
    if (!is_string($raw) || $status >= 500) {
        return ['state' => 'unknown'];
    }
    $data = json_decode($raw, true);
    if (!is_array($data)) {
        return ['state' => 'unknown'];
    }
    if (($data['ok'] ?? null) === true) {
        return ['state' => 'ok', 'result' => $data['result'] ?? null];
    }
    if (($data['ok'] ?? null) !== false || !is_int($data['error_code'] ?? null)) {
        return ['state' => 'unknown'];
    }
    $parameters = $data['parameters'] ?? null;
    $delay = is_array($parameters) ? ($parameters['retry_after'] ?? null) : null;
    return ['state' => 'rejected', 'code' => $data['error_code'],
        'retry_after' => is_int($delay) && $delay > 0 ? $delay : 60];
}

/** @return array<string, mixed> */
function incomingUpdate(): array
{
    $secret = $_SERVER['HTTP_X_TELEGRAM_BOT_API_SECRET_TOKEN'] ?? '';
    if (($_SERVER['REQUEST_METHOD'] ?? '') !== 'POST' || !is_string($secret)
        || !hash_equals(setting('WEBHOOK_SECRET'), $secret)) {
        reply(['error' => 'Forbidden'], 403);
    }
    return jsonBody();
}
<?php
declare(strict_types=1);
require dirname(__DIR__).'/common.php';
require dirname(__DIR__).'/telegram.php';
require dirname(__DIR__).'/tickets.php';
require dirname(__DIR__).'/vendor/autoload.php';

$update = incomingUpdate();
$message = $update['message'] ?? null;
$chat = is_array($message) ? ($message['chat'] ?? null) : null;
$from = is_array($message) ? ($message['from'] ?? null) : null;
if (!is_int($update['update_id'] ?? null) || !is_array($message) || !is_array($chat)
    || !is_array($from) || ($chat['type'] ?? '') !== 'private'
    || !is_int($from['id'] ?? null) || ($chat['id'] ?? null) !== $from['id']) {
    reply(['ok' => true]);
}
$user = $from['id'];
$db = database();
if (($message['text'] ?? '') !== '/ticket') {
    reply(['ok' => true]);
}
try {
    $token = registerTicket($db, 1, $user, setting('TICKET_KEY'), time());
} catch (DomainException) {
    reply(['ok' => true]);
}
$png = (new Endroid\QrCode\Writer\PngWriter())->write(
    new Endroid\QrCode\QrCode(data: $token, size: 400, margin: 16)
)->getString();
// A repeated webhook must not send another document automatically.
$claimed = sql($db, 'INSERT OR IGNORE INTO updates(id) VALUES(?)', [$update['update_id']])->rowCount();
if ($claimed === 0) {
    reply(['ok' => true]);
}
$result = telegram('sendDocument', [
    'chat_id' => $user,
    'document' => new CURLStringFile($png, 'ticket.png', 'image/png'),
    'caption' => 'Билет на встречу разработчиков. Покажите QR на входе. Копия билета не даёт второго прохода.',
], true);
if ($result['state'] !== 'ok') {
    error_log('ticket_delivery_'.$result['state'].' update='.$update['update_id']);
}
reply(['ok' => true]);
PNG передаётся через CURLStringFile непосредственно из памяти, без публичной папки билетов и без внешнего сервиса генерации QR. Команда /ticket из личного диалога регистрирует участника и отправляет документ. Сохранение файла Telegram не означает, что человек прочитал сообщение или пришёл на мероприятие.
Таблица updates запрещает повторную отправку документа при автоматическом повторе одного webhook. Если процесс остановился после фиксации update, но до отправки, или ответ Telegram потерян, автоматического повтора нет: участник запрашивает /ticket ещё раз и получает тот же билет. Это сознательная простая схема восстановления; журнал доставки и очередь понадобятся, если организатору нужно самому отслеживать каждую неудачную выдачу.
Зарегистрируйте прямой webhook Telegram следующим CLI-скриптом. Здесь принимаются только обновления message; если у бота уже есть обработчики других событий, сохраните их в общем обработчике и в allowed_updates, вместо установки второго webhook. Один бот не использует одновременно этот webhook и getUpdates.
<?php
declare(strict_types=1);
require __DIR__.'/common.php';
require __DIR__.'/telegram.php';
if (PHP_SAPI !== 'cli') {
    exit(1);
}
$url = setting('WEBHOOK_URL');
if (!str_starts_with($url, 'https://')) {
    throw new RuntimeException('HTTPS webhook required');
}
$result = telegram('setWebhook', [
    'url' => $url, 'secret_token' => setting('WEBHOOK_SECRET'),
    'allowed_updates' => ['message'],
]);
if ($result['state'] !== 'ok') {
    throw new RuntimeException('Webhook not confirmed');
}
echo "Webhook configured\n";
php setup-webhook.php
Назначим проверяющего на мероприятие
Не используйте пароль в URL и не доверяйте полю is_admin из JavaScript. Таблица checkers связывает конкретный Telegram ID с конкретным мероприятием. В демонстрации ID мероприятия равен 1 и задан на сервере; посетитель не может изменить его в POST.
<?php
declare(strict_types=1);
require __DIR__.'/common.php';
if (PHP_SAPI !== 'cli' || !ctype_digit($argv[1] ?? '') || !in_array($argv[2] ?? '', ['on', 'off'], true)) {
    exit("Usage: php checker-admin.php TELEGRAM_USER_ID on|off\n");
}
sql(database(), 'INSERT INTO checkers(event_id,user_id,active) VALUES(1,?,?)
    ON CONFLICT(event_id,user_id) DO UPDATE SET active=excluded.active',
    [(int) $argv[1], $argv[2] === 'on' ? 1 : 0]);
echo "Checker updated\n";
php checker-admin.php 123456789 on
# После смены или при потере устройства:
php checker-admin.php 123456789 off
Замените число на ID сотрудника, проверенный по подписанному событию вашего бота. Это не username и не ID чата группы. Участник может открыть ту же страницу, но API ответит 403. Отзыв роли действует и для уже открытого экрана — сервер читает права заново.
Запросы страницы передают исходную строку Telegram.WebApp.initData в заголовке X-Telegram-Init-Data. Сервер проверяет HMAC и срок действия и берёт Telegram ID только из подписанных данных. В этом небольшом примере нет cookie-сессии: каждый POST заново авторизуется, поэтому отдельный CSRF-токен не нужен. Не включайте разрешающий CORS, не переносите авторизацию в query string и не сохраняйте этот заголовок в журналах.
Через десять минут после запуска сервер попросит открыть Mini App заново. Это выбранный срок нашего примера, а не лимит Telegram. Для долгой работы обменяйте проверенный initData на серверную сессию с CSRF-защитой по отдельному руководству. Проверка подписи подтверждает пользователя, но не назначает ему права сотрудника.
<?php
declare(strict_types=1);

function miniUser(string $raw, string $token, int $now): int
{
    if ($raw === '' || strlen($raw) > 16384) {
        throw new InvalidArgumentException('Open Mini App again');
    }
    $fields = [];
    foreach (explode('&', $raw) as $part) {
        $pair = explode('=', $part, 2);
        if (count($pair) !== 2) {
            throw new InvalidArgumentException('Invalid initData');
        }
        $key = urldecode($pair[0]);
        if (array_key_exists($key, $fields)) {
            throw new InvalidArgumentException('Duplicate initData field');
        }
        $fields[$key] = urldecode($pair[1]);
    }
    $hash = $fields['hash'] ?? '';
    unset($fields['hash']);
    ksort($fields, SORT_STRING);
    $lines = [];
    foreach ($fields as $key => $value) {
        $lines[] = $key.'='.$value;
    }
    $secret = hash_hmac('sha256', $token, 'WebAppData', true);
    $expected = hash_hmac('sha256', implode("\n", $lines), $secret);
    $date = $fields['auth_date'] ?? '';
    if (!preg_match('/^[a-f0-9]{64}$/D', $hash) || !hash_equals($expected, $hash)
        || !ctype_digit($date) || (int) $date < $now - 600 || (int) $date > $now + 30) {
        throw new InvalidArgumentException('Expired or invalid initData');
    }
    $user = json_decode($fields['user'] ?? '', true, 16, JSON_THROW_ON_ERROR);
    if (!is_array($user) || !is_int($user['id'] ?? null) || $user['id'] < 1) {
        throw new InvalidArgumentException('Missing Telegram user');
    }
    return $user['id'];
}

function authenticatedUser(): int
{
    if (($_SERVER['REQUEST_METHOD'] ?? '') !== 'POST') {
        reply(['error' => 'POST required'], 405);
    }
    $raw = $_SERVER['HTTP_X_TELEGRAM_INIT_DATA'] ?? '';
    try {
        return miniUser(is_string($raw) ? $raw : '', setting('BOT_TOKEN'), time());
    } catch (InvalidArgumentException|JsonException) {
        reply(['error' => 'Откройте Mini App заново'], 401);
    }
}
Сделаем отдельный экран сканирования
<?php
declare(strict_types=1);
require dirname(__DIR__).'/common.php';
require dirname(__DIR__).'/auth.php';
require dirname(__DIR__).'/tickets.php';
$user = authenticatedUser();
try {
    $body = jsonBody();
    $action = $body['action'] ?? null;
    $token = $body['token'] ?? null;
    if (!is_string($token) || strlen($token) > 120 || !in_array($action, ['preview', 'consume'], true)) {
        reply(['error' => 'Неверный запрос'], 422);
    }
    reply(checkTicket(database(), 1, $user, $token, $action === 'consume', time()));
} catch (DomainException $e) {
    reply(['error' => $e->getMessage()], 403);
} catch (InvalidArgumentException|JsonException) {
    reply(['error' => 'Неверный JSON'], 422);
}
<!doctype html>
<html lang="ru"><meta charset="utf-8">
<meta name="viewport" content="width=device-width,initial-scale=1">
<title>Проверка билетов</title>
<script src="https://telegram.org/js/telegram-web-app.js"></script>
<style>
body{font:18px system-ui;margin:24px;color:var(--tg-theme-text-color,#111);background:var(--tg-theme-bg-color,#fff)}
button,input{display:block;width:100%;box-sizing:border-box;margin:16px 0;padding:14px;font:inherit}
#result{overflow-wrap:anywhere}button{min-height:48px}
</style>
<h1>Встреча разработчиков</h1>
<button id="scan">Сканировать QR</button>
<input id="token" aria-label="Код билета" placeholder="Или вставьте код со сканера">
<button id="preview">Проверить</button>
<p id="result" role="status" aria-live="polite"></p>
<button id="consume" disabled>Пропустить участника</button>
<script>
const tg = window.Telegram?.WebApp;
const el = id => document.getElementById(id);
let checked = '', busy = false;
async function request(action) {
  if (busy) return;
  busy = true;
  el('token').disabled = true;
  el('consume').disabled = true;
  const token = action === 'consume' ? checked : el('token').value.trim();
  checked = '';
  try {
    const response = await fetch('check-api.php', {
      method:'POST', headers:{'Content-Type':'application/json','X-Telegram-Init-Data':tg?.initData || ''},
      body:JSON.stringify({action, token})
    });
    const data = await response.json();
    if (!response.ok) throw new Error(data.error || 'Ошибка проверки');
    const messages = {ready:'Билет действителен. Подтвердите проход.', accepted:'Проход записан. Пропустите участника.',
      used:'Билет уже использован. Повторный проход запрещён.', invalid:'Билет не найден или отменён.'};
    el('result').textContent = messages[data.status] || 'Неизвестный ответ';
    if (data.used_at) el('result').textContent += ' Время: ' + new Date(data.used_at * 1000).toLocaleString();
    if (data.status === 'ready') checked = token;
  } catch (error) {
    el('result').textContent = error.message + '. При потере связи проверьте этот же билет снова.';
  } finally {
    busy = false;
    el('token').disabled = false;
    el('consume').disabled = !checked;
  }
}
el('preview').onclick = () => request('preview');
el('consume').onclick = () => request('consume');
el('token').oninput = () => {checked = ''; el('consume').disabled = true;};
el('scan').onclick = () => {
  if (busy) return;
  if (!tg?.isVersionAtLeast('6.4')) {
    el('result').textContent = 'Обновите Telegram или вставьте код с внешнего сканера.';
    return;
  }
  tg.showScanQrPopup({text:'Наведите камеру на билет'}, value => {
    el('token').value = value;
    request('preview');
    return true;
  });
};
tg?.ready();
</script></html>
Камера запускается нативным showScanQrPopup. На неподдерживаемом клиенте остаётся поле для текста от внешнего сканера; оно проходит ту же серверную проверку. Возврат true из callback закрывает сканер. Положительная предварительная проверка только включает кнопку подтверждения.
Результат «Проход записан» сотрудник показывает участнику после ответа сервера. Если два сотрудника предварительно увидели свободный билет, подтвердить проход сможет один: второй получит время предыдущего использования. При сетевом обрыве нельзя разрешать вход по локальному зелёному индикатору. Повторно проверьте билет; при статусе used сверьте время и журнал, чтобы понять, успел ли пройти ваш запрос.
Отмена, копии и работа на входе
Отмена билета — изменение cancelled на 1 по его внутреннему ID в закрытой админке или консоли. Не удаляйте использованные билеты: иначе потеряется история. Для повторного входа нужна отдельная политика выходов и возвращений, а не обнуление used_at сотрудником на телефоне.
UPDATE tickets SET cancelled = 1 WHERE id = 'TICKET_ID_FROM_ADMIN';
SELECT id, used_at, used_by, cancelled FROM tickets WHERE event_id = 1;
Защита от повторного использования не доказывает личность предъявителя: первый обладатель копии действительного QR может пройти. Если билет строго именной, добавьте проверяемое имя и регламент сверки на входе, выводя минимум данных только авторизованному сотруднику. Не публикуйте список участников вместе с QR.
Для входа нужен интернет и общая серверная база. Два независимых офлайн-списка не смогут надёжно исключить одновременный проход по копиям. До мероприятия проверьте сеть, вход сотрудника и чтение билета с экрана с пониженной яркостью; оставьте поля вокруг QR и не накладывайте декоративный логотип на код.
Проверим полный сценарий
В отдельном тестовом боте отправьте /ticket дважды. Изображения могут прийти два раза, запись tickets должна быть одна и код одинаковый.
Откройте checker.html как Mini App обычным участником: проверка должна вернуть 403. После назначения сотрудника та же операция разрешена.
Сканируйте билет, затем закройте экран без подтверждения. used_at остаётся NULL.
Подтвердите один код на двух телефонах почти одновременно. Только один ответ accepted; второй — used.
Отмените ещё не использованный билет: экран должен вернуть invalid. Измените один символ QR — результат тот же.
Отзовите роль сотрудника при открытом экране. Следующий POST должен вернуть 403; просроченный initData — 401.
При ошибке блокировки SQLite запрос должен завершиться ошибкой, а экран — попросить повторную проверку. Не возвращайте «Пропущен» из обработчика исключения. Если нагрузка перерастёт одну локальную SQLite-базу, перенесите транзакции на серверную БД с блокировкой строки; простая замена DSN без пересмотра BEGIN IMMEDIATE не подходит.
Если сообщения отправляются через BotGate
BotGate может обслуживать запросы отправки билетов; регистрацию, права проверяющих и погашение сохраняйте в своём приложении. Для файлов используйте документированный multipart-транспорт из документации. При переходе с прямого webhook на webhook сервиса замените проверку подлинности по контракту webhook, а не переносите заголовок Telegram по аналогии.
Технические источники: генерация QR в Endroid, сканер и проверка данных Mini App, sendDocument. Разбор неопределённого результата отправки — в руководстве о дублях.